Teknologi telekomunikasi seluler sekarang sudah semakin canggih. Kita bisa melakukan panggilan telepon, mengirim pesan, hingga mengakses internet melalui jaringan 4G dan 5G dengan mudah. Namun, di balik kemudahan tersebut, ternyata ada berbagai teknologi yang dapat digunakan untuk menyadap komunikasi seluler.
Mungkin selama ini kita membayangkan penyadapan hanya bisa dilakukan dengan memasang alat khusus di dekat HP seseorang. Padahal, kenyataannya tidak sesederhana itu.
Ada teknologi yang bekerja dengan menyamar sebagai BTS, memanfaatkan celah pada sistem jaringan operator, hingga menggunakan software berbahaya yang terpasang langsung di smartphone.
Menariknya, setiap teknologi memiliki kemampuan dan keterbatasan yang berbeda. Ada yang hanya bisa mengidentifikasi perangkat atau memperkirakan lokasi pengguna, tetapi ada pula yang dalam kondisi tertentu mampu mengakses isi komunikasi.
Lalu, apa saja jenis alat sadap telekomunikasi seluler yang dikenal saat ini? Bagaimana teknologi tersebut bekerja dan apakah pengguna HP biasa bisa mengantisipasinya?
Apa Itu Alat Sadap Telekomunikasi Seluler?
Alat sadap telekomunikasi seluler merupakan istilah umum untuk perangkat atau sistem yang mampu melakukan intersepsi, pemantauan, maupun pengumpulan informasi dari komunikasi melalui jaringan seluler.
Saya sengaja menggunakan istilah perangkat atau sistem karena teknologi penyadapan tidak selalu berbentuk alat fisik.
Ada beberapa lapisan yang bisa menjadi sasaran, antara lain:
- Radio: komunikasi antara HP dan BTS.
- Jaringan operator: sistem yang mengatur koneksi, identitas pelanggan, lokasi, dan layanan komunikasi.
- Perangkat pengguna: sistem operasi, aplikasi, serta data yang tersimpan di smartphone.
Informasi yang menjadi target pun tidak selalu berupa rekaman percakapan.
Misalnya, seseorang bisa saja hanya ingin mengetahui identitas kartu SIM, lokasi perangkat, nomor yang dihubungi, atau waktu berlangsungnya komunikasi.
Informasi semacam ini disebut metadata. Meskipun tidak berisi percakapan secara langsung, metadata tetap bisa mengungkap banyak informasi mengenai aktivitas seseorang.
1. IMSI Catcher, Alat yang Menyamar Sebagai BTS
Salah satu teknologi penyadapan seluler yang cukup dikenal adalah IMSI Catcher atau Cell-Site Simulator.
Teknologi ini juga sering dikaitkan dengan nama Stingray, meskipun Stingray sebenarnya merupakan nama yang digunakan untuk produk tertentu.
Untuk memahaminya, kita perlu mengetahui bagaimana HP terhubung ke jaringan operator.
Ketika kita menyalakan data seluler, smartphone akan mencari jaringan yang tersedia dan melakukan proses komunikasi dengan BTS. Proses tersebut melibatkan berbagai informasi untuk memastikan perangkat bisa menggunakan layanan operator.
Nah, IMSI Catcher memanfaatkan mekanisme komunikasi tersebut.
Perangkat ini dapat menyamar sebagai BTS sehingga smartphone yang berada dalam jangkauannya berpotensi berinteraksi dengan pemancar palsu.
Salah satu informasi yang menjadi target adalah IMSI (International Mobile Subscriber Identity), yaitu identitas pelanggan pada jaringan seluler.
Dalam kondisi tertentu, teknologi ini dapat digunakan untuk:
- Mengidentifikasi perangkat atau pelanggan seluler.
- Memperkirakan atau melacak lokasi HP.
- Mengumpulkan informasi tertentu mengenai koneksi seluler.
- Melakukan intersepsi komunikasi apabila kondisi jaringan dan kemampuan perangkat memungkinkan.
Namun, perlu dipahami bahwa IMSI Catcher tidak otomatis dapat membaca seluruh chat WhatsApp, membobol HP, atau merekam semua panggilan.
Kemampuannya sangat bergantung pada teknologi jaringan, mekanisme keamanan, dan metode yang digunakan.
Jaringan 2G menjadi salah satu perhatian utama karena memiliki kelemahan autentikasi yang tidak ditemukan dalam bentuk yang sama pada jaringan seluler modern.
2. SS7, Penyadapan Melalui Sistem Signalling Operator
Kalau IMSI Catcher berkaitan dengan komunikasi radio, SS7 bekerja pada lapisan jaringan telekomunikasi.
SS7 merupakan singkatan dari Signalling System No. 7, yaitu kumpulan protokol yang digunakan untuk mengatur komunikasi antarbagian jaringan telepon dan antaroperator.
Teknologi ini sudah digunakan sejak lama, termasuk dalam infrastruktur jaringan seluler generasi sebelumnya.
Sebagai gambaran, ketika seseorang melakukan panggilan atau menggunakan layanan roaming, jaringan membutuhkan mekanisme untuk menemukan pelanggan dan mengatur koneksi.
Di sinilah signalling berperan.
Masalahnya, SS7 dikembangkan ketika jaringan telekomunikasi masih banyak mengandalkan hubungan saling percaya antaroperator.
Dalam kondisi tertentu, pihak yang memperoleh akses tidak sah ke jaringan signalling dapat menyalahgunakan kelemahan tersebut.
Risikonya bisa berupa pengungkapan informasi lokasi pelanggan, manipulasi layanan komunikasi, atau intersepsi tertentu apabila kelemahan jaringan memungkinkan.
Tetapi bukan berarti siapa pun yang mengetahui nomor HP seseorang bisa langsung menyadapnya menggunakan SS7.
Penyalahgunaan teknologi ini membutuhkan akses jaringan atau infrastruktur yang relevan. Selain itu, operator dapat menerapkan sistem keamanan seperti signalling firewall untuk mendeteksi dan membatasi aktivitas mencurigakan.
3. Diameter, Protokol Signalling pada Jaringan 4G
Ketika jaringan seluler berkembang ke 4G LTE, teknologi signalling juga mengalami perubahan.
Salah satu protokol yang digunakan adalah Diameter.
Secara sederhana, Diameter membantu jaringan menangani berbagai fungsi seperti autentikasi pelanggan, otorisasi, serta pertukaran informasi yang diperlukan untuk menyediakan layanan seluler.
Diameter bukan alat sadap. Namun, seperti protokol jaringan lainnya, implementasi atau koneksi yang tidak terlindungi dengan baik dapat menjadi sasaran penyalahgunaan.
Risikonya antara lain berkaitan dengan informasi pelanggan, lokasi, dan proses pengelolaan koneksi jaringan.
Organisasi telekomunikasi internasional ITU bahkan menerbitkan rekomendasi ITU-T Q.3066 pada Januari 2026 yang membahas cara mendeteksi dan mengurangi serangan signalling, termasuk yang melibatkan SS7 dan Diameter.
Hal ini menunjukkan bahwa keamanan jaringan operator tidak hanya bergantung pada kemampuan enkripsi sinyal antara HP dan BTS.
Operator juga harus melindungi sistem internal serta koneksi antarjaringan.
4. Lawful Interception, Sistem Intersepsi di Infrastruktur Operator
Ada satu teknologi yang menurut saya perlu dibedakan dari aktivitas penyadapan ilegal, yaitu Lawful Interception.
Istilah ini mengacu pada kemampuan teknis yang memungkinkan penyedia layanan telekomunikasi melakukan intersepsi komunikasi berdasarkan dasar hukum dan mekanisme otorisasi yang berlaku.
Dalam infrastruktur operator, kemampuan tersebut biasanya melibatkan sistem khusus yang terintegrasi dengan elemen jaringan.
Bergantung pada layanan, arsitektur jaringan, dan kewenangan yang diberikan, sistem tersebut dapat menyediakan informasi komunikasi atau metadata tertentu kepada pihak yang berwenang.
Perlu digarisbawahi bahwa lawful interception merupakan istilah untuk mekanisme intersepsi yang sah secara hukum, bukan satu merek atau jenis alat tertentu.
Keberadaan kemampuan teknis tersebut juga tidak berarti setiap komunikasi pelanggan selalu direkam oleh operator.
Ada perbedaan besar antara kemampuan jaringan untuk mendukung intersepsi dan tindakan melakukan intersepsi terhadap pelanggan tertentu.
Selain itu, sistem semacam ini tetap memerlukan pengamanan dan pengawasan agar aksesnya tidak disalahgunakan.
5. Spyware, Software Penyadap yang Menyerang Smartphone
Berbeda dengan IMSI Catcher, SS7, maupun Diameter, spyware menyerang perangkat pengguna secara langsung.
Spyware merupakan software yang dirancang untuk memantau aktivitas atau mengambil informasi dari perangkat tanpa persetujuan pengguna.
Kemampuannya tergantung pada jenis spyware dan seberapa jauh perangkat berhasil dikompromikan.
Pada kasus yang serius, spyware dapat mengakses pesan, file, informasi lokasi, atau data aplikasi. Beberapa jenis bahkan mampu memanfaatkan mikrofon dan fitur lain pada perangkat.
Salah satu contoh yang banyak dikenal adalah Pegasus, spyware komersial yang berkaitan dengan serangan terhadap perangkat seluler.
Yang membuat spyware berbahaya adalah kemampuannya bekerja pada lapisan perangkat.
Misalnya, aplikasi pesan sudah menggunakan enkripsi end-to-end sehingga isi pesan terlindungi selama proses pengiriman. Namun, jika penyerang berhasil menguasai perangkat penerima, ia berpotensi mengakses pesan setelah aplikasi mendekripsinya.
Artinya, enkripsi komunikasi tidak otomatis melindungi data ketika smartphone sudah terinfeksi spyware.
Meski demikian, tidak semua spyware memiliki kemampuan secanggih perangkat lunak pengawasan komersial tingkat tinggi.
Sebagian hanya memanfaatkan izin aplikasi berlebihan, akses fisik ke perangkat, atau kelalaian pengguna ketika memasang aplikasi dari sumber tidak terpercaya.
6. Radio Interception pada Jaringan Seluler Generasi Lama
Sebelum jaringan 4G dan 5G berkembang, komunikasi seluler mengandalkan teknologi seperti GSM atau 2G.
Pada jaringan tersebut, perlindungan komunikasi memiliki keterbatasan dibandingkan generasi yang lebih baru.
Secara teknis, sinyal radio dapat diterima dan dianalisis menggunakan perangkat penerima radio yang sesuai. Teknologi seperti Software Defined Radio atau SDR juga banyak digunakan untuk penelitian, pengembangan, dan pengujian sistem komunikasi.
Namun, menerima sinyal radio bukan berarti seseorang otomatis dapat membaca isi komunikasi seluler.
Kemampuan menginterpretasikan data bergantung pada protokol, perlindungan enkripsi, kunci keamanan, serta kondisi jaringan.
SDR sendiri merupakan teknologi serbaguna yang sah digunakan dalam berbagai bidang, bukan perangkat yang secara khusus dibuat untuk menyadap.
Risiko pada jaringan lama lebih banyak berkaitan dengan kelemahan protokol dan perlindungan yang belum sekuat generasi modern.
Perbedaan Jenis Teknologi Penyadapan Seluler
Agar lebih mudah memahami perbedaannya, berikut ringkasan teknologi yang sudah kita bahas.
| Teknologi | Sasaran utama | Lapisan |
|---|---|---|
| IMSI Catcher | Identitas dan lokasi perangkat, komunikasi tertentu | Radio |
| SS7 | Informasi dan layanan pelanggan | Signalling operator |
| Diameter | Signalling jaringan LTE | Core network |
| Lawful Interception | Komunikasi sesuai mekanisme hukum | Infrastruktur operator |
| Spyware | Aktivitas dan data smartphone | Perangkat |
| Radio Interception | Transmisi radio seluler | Radio |
Dari tabel tersebut, kita bisa melihat bahwa penyadapan seluler tidak selalu membutuhkan perangkat yang berada dekat dengan korban.
Beberapa ancaman justru berasal dari akses jaringan atau perangkat yang sudah dikompromikan.
Apakah Jaringan 4G dan 5G Sudah Aman dari Penyadapan?
Jaringan 4G dan 5G membawa peningkatan keamanan yang cukup signifikan dibandingkan jaringan seluler generasi sebelumnya.
Salah satunya melalui mekanisme autentikasi yang lebih kuat serta perlindungan komunikasi radio.
Pada jaringan 5G, ada teknologi yang disebut SUCI (Subscription Concealed Identifier).
Fungsinya membantu melindungi identitas permanen pelanggan agar tidak mudah terekspos melalui antarmuka radio.
Menurut publikasi NIST pada Maret 2026, perlindungan SUCI menjadi salah satu kemampuan penting untuk meningkatkan privasi pelanggan 5G. Namun, implementasi perlindungan tertentu tetap bergantung pada konfigurasi operator dan SIM.
Jadi, apakah jaringan 5G kebal penyadapan?
Tidak sepenuhnya.
5G memang memiliki perlindungan lebih baik, tetapi masih ada potensi serangan terhadap infrastruktur, sistem signalling, aplikasi, maupun perangkat pengguna.
Selain itu, tidak semua koneksi yang menampilkan ikon 5G menggunakan arsitektur jaringan yang sama.
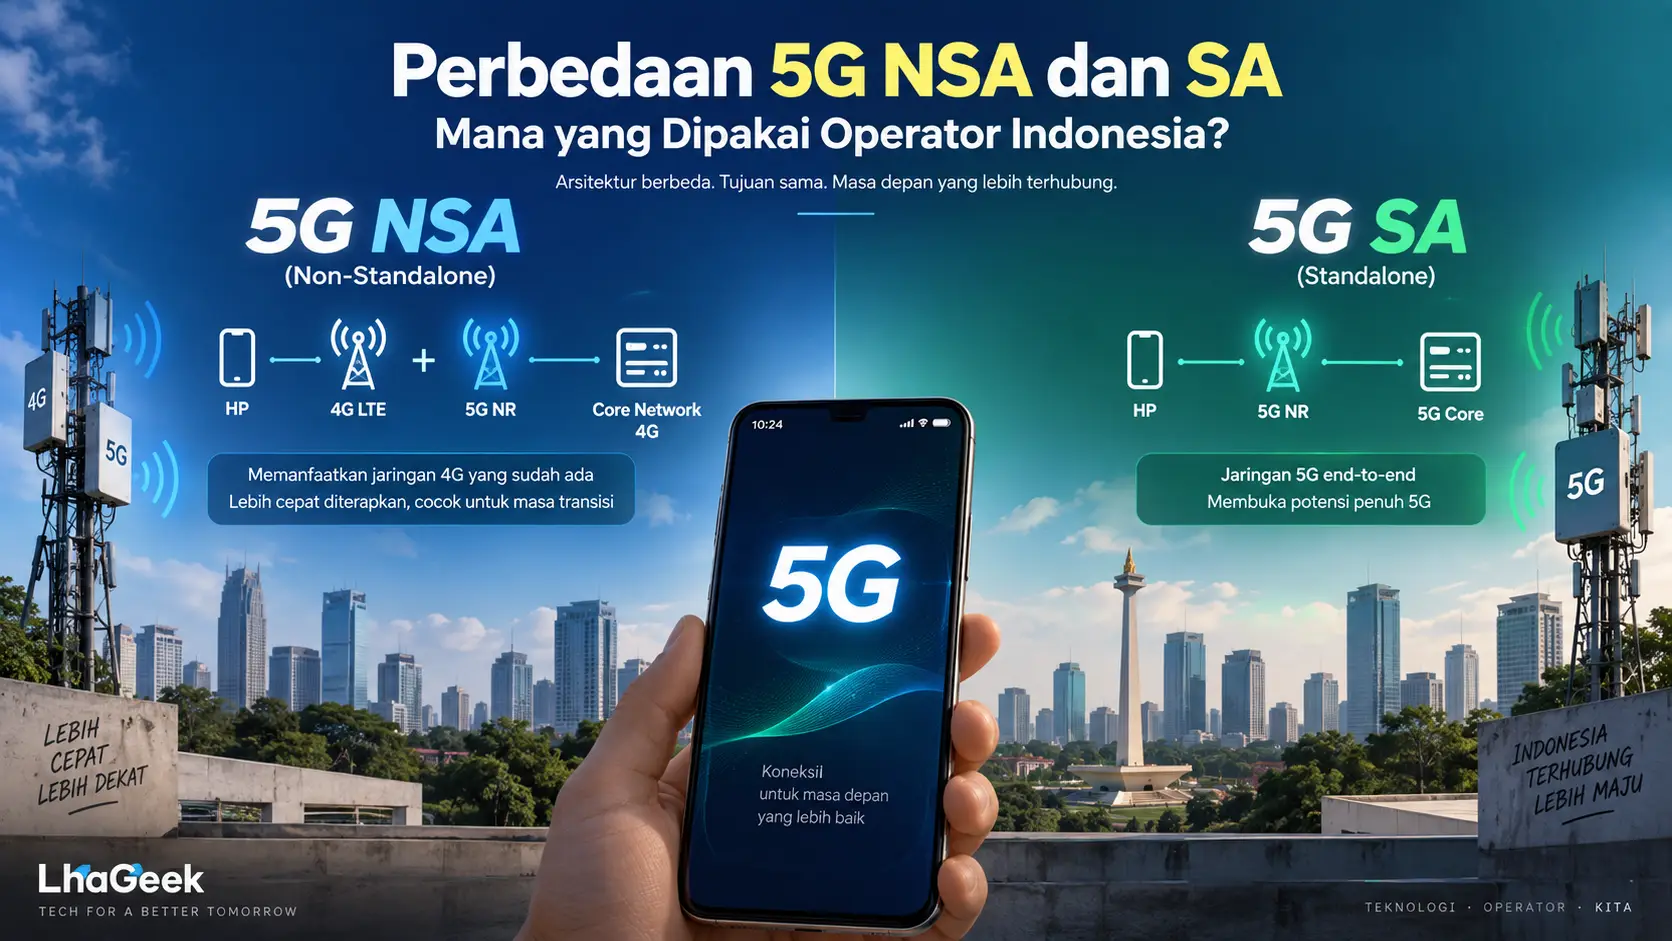
Sebagian jaringan masih mengandalkan 5G NSA (Non-Standalone) yang menggunakan infrastruktur inti 4G, sementara 5G SA (Standalone) menggunakan 5G Core.
Perbedaan arsitektur tersebut juga memengaruhi fitur keamanan yang tersedia.
Karena itu, menggunakan 5G merupakan langkah yang baik, tetapi bukan jaminan bahwa seluruh komunikasi sudah bebas dari risiko penyadapan.
Baca juga : Perbedaan 5G NSA dan SA, Mana yang Dipakai Operator Indonesia?
Apakah VPN Bisa Mencegah Penyadapan Telekomunikasi Seluler?
Banyak pengguna menganggap VPN sebagai solusi untuk mengamankan semua aktivitas komunikasi di HP.
Padahal, perlindungan VPN memiliki batasan.
VPN bekerja dengan membuat koneksi terenkripsi antara perangkat dan server VPN. Teknologi ini berguna untuk membantu melindungi lalu lintas internet tertentu, terutama ketika kita menggunakan jaringan yang tidak terpercaya.
Namun, VPN tidak menghilangkan identitas SIM dari jaringan operator.
VPN juga tidak otomatis mencegah IMSI Catcher mengumpulkan informasi jaringan, melindungi SMS dan panggilan seluler biasa, ataupun menghentikan spyware yang sudah menguasai perangkat.
Jadi, VPN tetap bermanfaat, tetapi kita perlu memahami ancaman apa yang ingin dilindungi.
Untuk percakapan sensitif, aplikasi komunikasi yang menerapkan enkripsi end-to-end dapat memberikan perlindungan isi pesan yang lebih sesuai.
Apakah HP yang Disadap Bisa Diketahui?
Ada banyak informasi beredar mengenai tanda-tanda HP disadap.
Misalnya baterai tiba-tiba boros, perangkat terasa panas, sinyal berubah-ubah, atau muncul suara aneh ketika melakukan panggilan.
Menurut saya, indikator semacam ini tidak bisa langsung dijadikan kesimpulan.
HP panas bisa terjadi karena aplikasi berjalan di latar belakang, kualitas sinyal buruk, atau aktivitas prosesor yang tinggi.
Begitu juga baterai boros yang bisa disebabkan oleh banyak faktor.
Sementara itu, suara aneh ketika menelepon tidak selalu berkaitan dengan penyadapan. Gangguan jaringan dan masalah audio juga dapat menimbulkan gejala serupa.
Untuk serangan yang menggunakan IMSI Catcher, pengguna biasa bahkan sangat sulit memastikan keberadaan perangkat tersebut hanya melalui smartphone.
Beberapa aplikasi mengklaim mampu mendeteksi BTS palsu. Namun, hasilnya tidak selalu akurat dan belum tentu dapat mendeteksi seluruh jenis serangan.
Jika muncul indikasi yang benar-benar mencurigakan, seperti notifikasi keamanan resmi, aplikasi tidak dikenal dengan izin sensitif, atau akses akun yang tidak sah, sebaiknya lakukan pemeriksaan lebih lanjut.
Cara Mengurangi Risiko Penyadapan Telekomunikasi Seluler
Meskipun tidak ada metode yang menjamin perlindungan 100%, ada beberapa langkah yang bisa kita lakukan untuk memperkecil risiko.
1. Utamakan Jaringan 4G atau 5G
Jika smartphone dan operator mendukungnya, gunakan jaringan 4G atau 5G untuk aktivitas komunikasi sehari-hari.
Kedua generasi jaringan ini memiliki mekanisme keamanan radio yang lebih baik dibandingkan 2G.
2. Nonaktifkan Jaringan 2G Jika Memungkinkan
Beberapa smartphone Android menyediakan opsi untuk menonaktifkan koneksi 2G.
Pada perangkat yang mendukung, fitur ini membantu mengurangi risiko serangan yang mencoba menurunkan koneksi ke jaringan 2G.
Android 16 juga menyediakan pengaturan keamanan jaringan seluler pada perangkat yang kompatibel.
Namun, perhatikan kebutuhan konektivitas di wilayah tertentu, karena menonaktifkan 2G dapat memengaruhi layanan pada area yang masih bergantung pada jaringan lama.
3. Gunakan Aplikasi dengan Enkripsi End-to-End
Untuk komunikasi sensitif, gunakan aplikasi yang mendukung enkripsi end-to-end, seperti Signal atau percakapan WhatsApp yang terlindungi fitur tersebut.
Dengan mekanisme ini, isi komunikasi terlindungi selama pengiriman sehingga pihak di tengah jaringan tidak dapat begitu saja membacanya.
Tetapi ingat, enkripsi end-to-end tidak otomatis melindungi perangkat yang sudah terinfeksi spyware.
4. Selalu Perbarui Sistem Operasi
Update Android maupun iOS tidak hanya membawa fitur baru.
Produsen juga rutin menyediakan perbaikan terhadap celah keamanan yang ditemukan pada sistem operasi dan komponen perangkat.
Karena itu, usahakan menggunakan smartphone yang masih mendapatkan pembaruan keamanan resmi.
5. Hindari Memasang Aplikasi Sembarangan
Jangan memasang file APK dari sumber yang tidak jelas atau memberikan izin sensitif kepada aplikasi tanpa alasan yang masuk akal.
Periksa terutama izin aksesibilitas, mikrofon, kamera, lokasi, SMS, dan pengelolaan perangkat.
Pada iPhone, periksa juga profil konfigurasi atau manajemen perangkat yang tidak dikenal.
6. Amankan Nomor Seluler dan Akun Penting
Aktifkan PIN SIM jika tersedia dan gunakan autentikasi tambahan pada akun penting.
Jika layanan mendukung passkey atau aplikasi authenticator, pertimbangkan menggunakannya sebagai pengganti SMS OTP.
Tujuannya mengurangi ketergantungan pada satu nomor telepon untuk melindungi berbagai akun.
7. Gunakan Perlindungan Tambahan Jika Berisiko Tinggi
Untuk orang yang memiliki risiko serangan digital lebih tinggi, beberapa perangkat menyediakan fitur keamanan khusus.
Apple, misalnya, memiliki Lockdown Mode yang dirancang untuk membatasi permukaan serangan dari spyware yang sangat canggih.
Fitur semacam ini tidak wajib digunakan semua orang karena dapat membatasi sejumlah fungsi perangkat.
Jika benar-benar mencurigai perangkat telah dikompromikan, jangan langsung mengandalkan aplikasi pendeteksi sadap. Mintalah bantuan pemeriksaan keamanan digital yang kompeten.
Penyadapan Seluler Tidak Selalu Menggunakan Alat Fisik
Dari berbagai teknologi di atas, kita bisa melihat bahwa istilah alat sadap telekomunikasi seluler sebenarnya mencakup banyak hal.
Ada perangkat yang menyamar sebagai BTS, protokol jaringan yang berpotensi disalahgunakan, sistem intersepsi pada infrastruktur operator, hingga spyware yang bekerja langsung di smartphone.
Masing-masing memiliki kemampuan, keterbatasan, dan risiko yang berbeda.
Bagi pengguna biasa, kita mungkin tidak bisa mengendalikan seluruh keamanan jaringan operator. Namun, kita tetap bisa mengurangi risiko dengan menggunakan jaringan yang lebih modern, memperbarui perangkat, memilih aplikasi komunikasi yang aman, dan menjaga keamanan akun.
Yang paling penting, jangan mudah percaya pada klaim aplikasi atau metode yang menjanjikan bisa mendeteksi maupun menghentikan semua bentuk penyadapan HP. Dalam keamanan telekomunikasi, perlindungan memang harus dilakukan secara berlapis.
Referensi :
- Electronic Frontier Foundation — Cell-Site Simulators / IMSI Catchers
- ITU-T Q.3066 (2026)
- NIST — 5G SUCI Subscriber Privacy Protection
- Android Open Source Project — Disable 2G
- Apple — Tentang Mode Lockdown